2026-09-19 10:32

速览
本文来自微信公众号: 心智观察所 ,作者:心智观察所
2026年9月18日,国内各大技术论坛与开发者社群曝出争议事件。一名开发者清理电脑磁盘时,发现智谱ZCode这款AI编程桌面客户端,在本地隐藏目录留存了数百兆加密数据包。
顺着网络请求与本地文件排查,问题浮出水面:用户登录状态下,软件会在后台静默打包加密本地工程工作区并上传云端。更引发技术圈震动的是,上传内容不仅包含项目代码,还囊括版本控制系统完整提交记录、大文件缓存、分支操作记录与敏感环境配置文件;且界面隐私开关无法终止该上传行为。
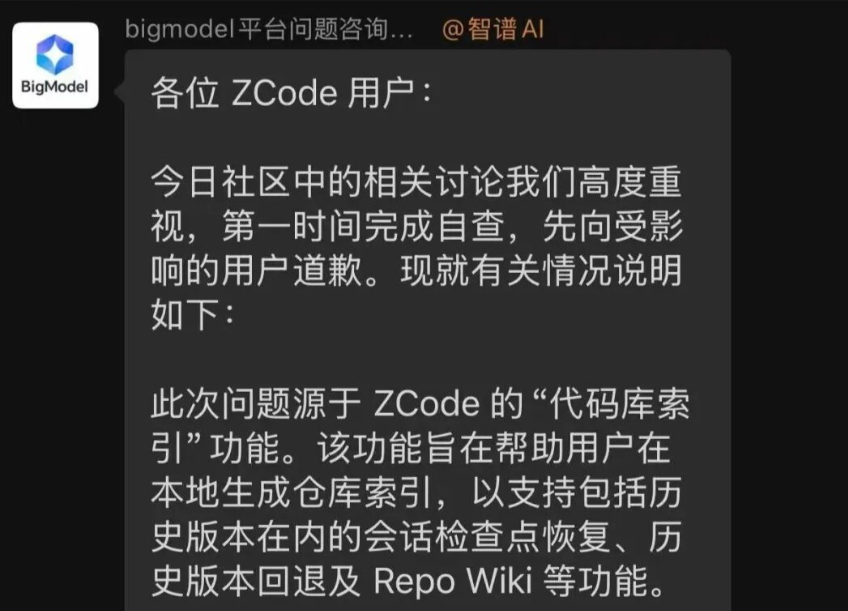
代码是程序员与科技企业的核心资产,未经明示的静默读取触碰行业数据安全红线。舆论发酵后,智谱当日下午回应,承认问题源于新上线的仓库知识库功能默认开启,向受影响用户致歉,称缺陷已修复,并承诺开源客户端代码、引入独立第三方审计提升透明度。
从磁盘深处扒出的加密包裹
这场程序员圈子的信任风波,起于一次普通磁盘清理。
当事开发者公开的排查记录显示,他发现智谱ZCode的用户主目录隐藏文件夹占用700多兆空间,在版本快照目录找到一份313MB加密文件,附带记录文件状态的元数据文本。
元数据显示,本地工作区约345MB内容被完整打包;上传失败计数累计564次,说明后台进程反复尝试上传该数据包,即便网络中断也持续重试。
开发者对客户端本地打包程序逆向分析后,完整上传链路被公开。用户登录并打开项目后,客户端先请求服务端接口,获取云存储临时上传凭证、存储路径与加密公钥。
随后后台进程无差别打包压缩当前工作目录,用本地生成的对称密钥做流式加密,再以服务端下发公钥加密保护该对称密钥。加密数据包不经过智谱自有业务服务器中转,直接上传至第三方公有云对象存储,由云存储回调完成后台登记。
这套双层加密机制存在关键隐患:解密所需私钥完全由云端掌握。300多兆的本地加密快照,用户和本地客户端均无法解密,只有远端服务器可以还原全部代码。
密文虽无法本地解密,但打包留下明文文件清单。清单显示本次打包共42411个文件,版本控制底层对象、历史日志与大文件缓存占总数据量86.6%。也就是说,除当前代码外,开发者过往数年所有提交记录、早期代码里遗留的账号密码、本地分支变更轨迹,都被一并打包。
当事开发者多次测试证实,关闭软件内体验优化、仓库快照索引开关均不能停止后台打包;只有在操作系统内核层面锁定相关目录写入权限,抓取行为才会终止。多名技术人员独立复现了该现象。
代码助手为何总想翻看你的整个抽屉
从AI编程工具的技术逻辑看,这类工具为何需要读取完整代码库?
早期代码补全工具逻辑简单,类似输入法联想:仅读取光标附近少量代码,预测后续输入。这种方式安全性高,但能力有限,难以处理跨文件、复杂业务逻辑。
新一代AI代码助手定位更高,目标是理解项目整体架构,支持跨文件代码重构、生成项目文档等复杂任务。想要实现全局智能理解,AI不能只读取单文件,必须扫描整个工程,提取类、函数、调用关系,构建语义索引与知识图谱,才能给出贴合项目上下文的修改建议。
智谱ZCode引发争议的仓库知识库功能,正是基于这一思路开发。该功能旨在让用户快速理解陌生项目架构,或保存工程快照用于版本回滚,需要在本地对代码库做全量结构化快照。
但理解代码和上传代码存在明确伦理边界。本地建立索引辅助运算,和把包含完整版本历史的工程打包上传云端,性质完全不同。版本控制目录属于高敏感区域,历史提交记录常留存临时密钥、数据库密码,即便代码后续删除,敏感信息仍保存在历史快照。在未获得用户明确授权时,后台读取并上传全量版本历史,属于越界操作,让功能开发触及隐私风险。
全球大模型同行的前车之鉴
放眼全球AI行业,为追求模型能力突破而忽视用户数据边界的案例并不少见。
最知名的案例是马斯克旗下Grok与社交平台X的数据争议。2024年7月,大量用户发现,平台在无弹窗、邮件通知的情况下,默认开启数据共享选项,抓取用户公开帖子、互动记录和机器人对话用于模型训练。用户需要手动深入多级设置关闭该选项。此事引发欧洲监管机构介入,爱尔兰数据保护委员会提起诉讼,认定其违反GDPR明示同意原则。最终平台承诺,不再使用争议时段欧洲用户数据训练模型,暴露了大厂为训练模型轻视用户知情权的问题。
主打安全伦理的Anthropic也曾出现数据争议。2025年秋季,Anthropic修改个人用户服务协议,改为默认收集对话与代码用于模型训练,免费、付费用户都需要手动主动退出,数据最长保留5年。这一举动违背其过往隐私承诺,在海外开发者社区引发强烈不满。
此外,Anthropic 2026年春季推出的编程工具Claude Code,发生严重安全事故:打包疏漏导致未混淆的源码映射文件被上传至公共包管理器,超51万行核心代码被公开。后续研究发现,该工具加载不受信任仓库存在漏洞,恶意配置文件可在用户确认信任前发起网络请求,存在鉴权密钥泄露风险。
学术界也在讨论AI智能体的本地权限边界。《Nature Machine Intelligence》相关论文提出:当大模型从对话框,拓展到具备本地读文件、执行终端命令、联网能力的智能体,沙盒隔离与最小数据暴露原则是底线。智谱事件和海外同类事故共同说明,行业向自主智能体迭代过程中,普遍存在功能开发冒进、安全机制滞后的问题。
给行业冒进敲响警钟
复盘智谱ZCode事件,能为国内AI生态提供参考。
客观来看,智谱在产品工程与权限设计上存在严重失误。代码是开发者核心知识产权,面向程序员的生产力工具,静默打包上传包含完整版本历史的仓库,关闭界面开关仍持续重试上传;云端独占解密私钥,剥夺用户对自身数据的控制权,属于重大设计缺陷。将问题简单归为新功能测试疏漏,无法掩盖安全管控、隐私合规意识不足。在代码安全这类核心场景,技术开发不能优先追求功能而忽视风险。
不过,开发者发布排查内容、舆论发酵后的数小时内,智谱官方当天下午就在社群发布致歉,确认上传事实,说明根源为仓库知识库功能默认开启,并解释云端在页面生成后会销毁数据,不会长期留存。团队快速发布补丁修复上传逻辑,并以算力额度补偿受影响用户。
智谱承诺开源客户端完整代码,邀请第三方机构开展独立安全审计,并公开审计进展。开源可以让客户端代码、网络传输逻辑接受全球开发者检验,第三方审计也能验证系统安全,这种整改方式比单纯公关声明更有说服力。
AI行业正处在从文本对话向深度接入系统底层的自主智能体转型阶段,这是行业大势。但技术迭代中,任何轻视用户隐私、数据主权的行为,都会消耗用户信任。
智谱ZCode的事故给全行业警示,技术创新必须建立在尊重用户边界、保障知情权的基础上。坦诚认错,用开源提升透明度,是重建开发者信任的起点。
本内容来源于网络 原文链接,观点仅代表作者本人,不代表虎嗅立场。
如涉及版权问题请联系 hezuo@huxiu.com,我们将及时核实并处理。
如涉及版权问题请联系 hezuo@huxiu.com,我们将及时核实并处理。