2026-10-15 08:30
速览
本文来自微信公众号: 斯凯碎碎侃 ,作者:斯凯,原文标题:《深度|0.88美元攻陷一家银行:AI黑客正在改写安全规则》
2026年9月28日到10月1日,短短四天,韩国七家金融机构被同一波攻击打穿。
新韩银行泄露25,729名客户信息。KB国民银行119名。韩亚银行89名。BNK釜山银行11名。耶加兰储蓄银行约4万名。加上现代资本等机构,累计超过68,000人。
韩国总统李在明10月6日在内阁会议上说了一句话:“一些黑客攻击事件出现了使用AI的迹象。AI技术的发展正在让不具备专业技能的人员也能够轻易实施攻击。”
他不是在猜测。韩国安全公司Everspin的复现测试结果更直接:完成一次类似的银行系统攻击,耗时22秒,消耗约4.4万个token,成本约0.88美元。
不到一美元。打穿一家银行的外围系统。
攻击者选了一条更聪明的路
这次攻击最值得琢磨的地方,不是“AI被滥用了”。是攻击者选了一条所有金融机构都没设防的路。
核心网上银行和手机银行系统,被攻破了吗?没有。防护等级最高的地方,攻击者根本没去碰。
他们瞄准的是什么?贷款代理机构查询系统。员工移动办公系统。销售支持系统(ODS)。外包开发人员系统。
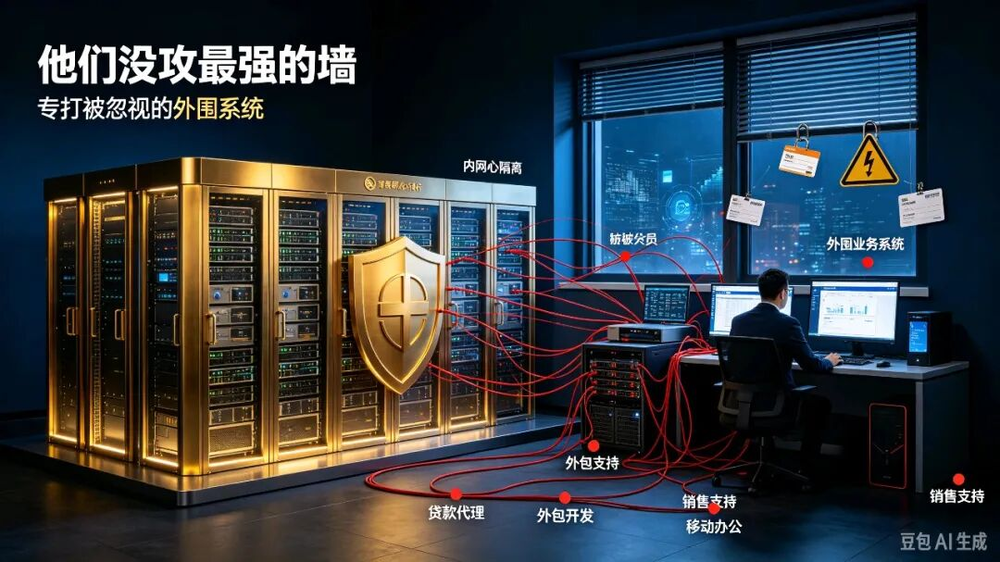
韩国金融委员会委员长李亿远在紧急会议上的原话:“攻击者利用的是贷款招揽人员或员工为工作便利而使用的外部网页与服务器,这些领域在以往的安全管理中受到的关注相对较少。”
翻译一下:银行花了90%的安全预算在核心系统上,攻击者从“后门”走了进来。
这套逻辑在安全圈有个经典比喻:你不需要翻越最高的墙,只需要找到没锁的那扇窗。
银行的核心系统有严格的内网隔离、多层认证、实时异常检测。但这些“外围系统”呢?互联网可访问,账号管理松散,使用人员是外包、贷款代理、销售支持——权限不低,监控不强。
更麻烦的是,这些外围系统与内网之间存在数据交换通道。一旦被攻破,它就不是终点,而是跳板。
ARTEX是什么,为什么它让攻击门槛趋近于零
韩国安全公司在攻击服务器的文档中发现了关键证据:“ARTEX-自主渗透测试控制台”的字样。
ARTEX不是一个AI模型,它是一个“AI驱动的攻击索具”。它的本质是把Claude、ChatGPT、DeepSeek等外部AI模型和各类渗透工具连接起来,形成一个完整的攻击流水线。
操作者只需要输入一句自然语言指令——“尝试进入某公司服务器”。ARTEX会自动完成信息收集、漏洞扫描、攻击路径设计、凭证填充、攻击执行。它会自行创建并协调多个AI智能体,24小时不间断地尝试不同的攻击策略。
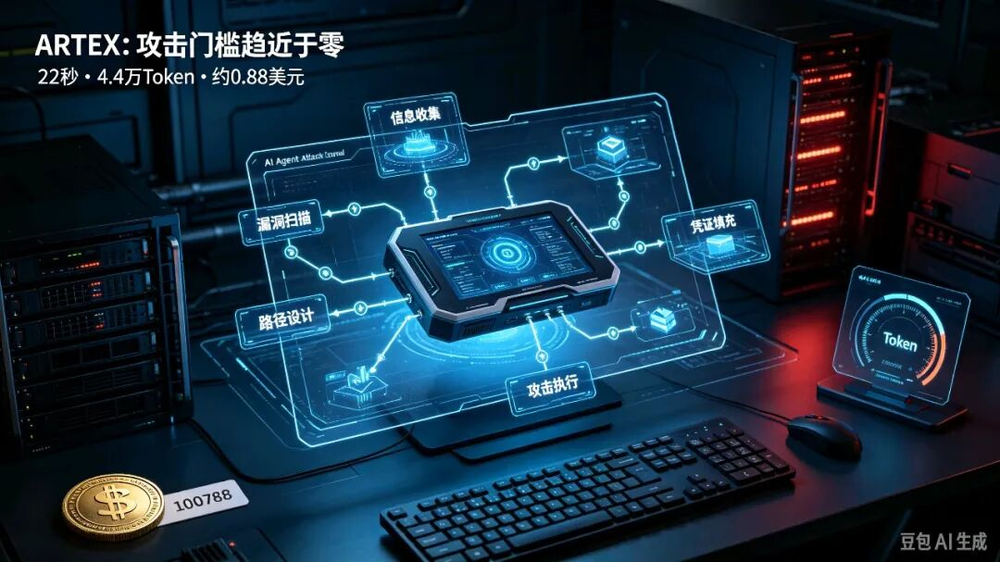
最关键的一个事实:ARTEX在GitHub上开放下载,免费。它是中国安全工程师李普华开发的开源项目,曾被用于“agent+”攻防挑战赛并获奖。安装后填入AI模型的API密钥就能用。
这意味着什么?
过去,攻破一家银行的外围系统,需要一个专业的黑客团队,数月的踩点,定制化的攻击工具,数百万的投入。现在,一个会用GitHub的人,一台笔记本电脑,一个API密钥,0.88美元,22秒。
韩国高丽大学信息安全研究生院教授金承柱的总结很克制:“工具与AI结合并以开源形式不断增多,此类自动化攻击必然会持续增加。”
他没有说的是:当攻击成本趋近于零时,攻击的动机就会趋近于无限。
泄露的数据,是精准诈骗的“弹药”
金融监管部门说,银行卡密码和交易认证凭据暂未泄露。但这不重要。
重要的是泄露了这些:姓名、电话号码、年收入、贷款额度。新韩银行泄露的信息中,还包含66名客户的居民登记号码和97条关联信息。
这四样东西放在一起,是一套完整的“精准诈骗剧本”。攻击者可以打电话给你,准确报出你的名字、你的年收入、你在银行的贷款额度,然后说“我是XX银行的,您的账户有异常”。
你能分辨吗?
韩国是电信诈骗的重灾区。语音钓鱼和短信钓鱼已经形成了成熟的产业链。这次泄露的数据,等于给这条产业链提供了6.8万份精准弹药。
韩国金融服务委员会警告,泄露信息可能被用于“绕过部分平台的身份验证,实施账户接管”。这不是理论上的风险,是可以立即落地的攻击方案。
这不是孤例,2026年韩国正在经历一场跨行业数据泄露风暴
把时间线拉长看,银行黑客事件只是冰山一角。
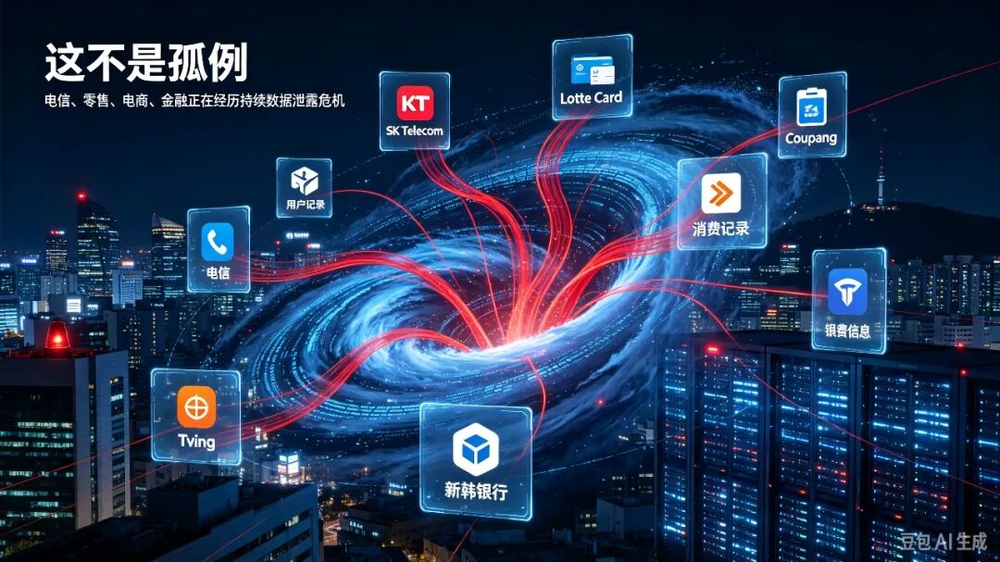
2025年12月,Shinhan Card泄露19.2万商户记录,内部员工违规。2026年4月,SK Telecom 2,696万用户被攻击,引发全国性“SIM卡荒”。8月,KT 22,227用户被非法基站设备攻击。同月,Lotte Card 296万用户数据被泄露,200GB内部文件外流。9月,Coupang 3,370万用户信息泄露,原因是“未禁用前员工账号”。OTT平台Tving约3,954万个账号的个人信息被泄露。
电信→零售→电商→金融。从个人通讯到消费记录到银行账户,韩国人的数据正在被系统性扒光。
这不是“某一家公司出了问题”。这是一场跨行业的、持续一年的数据泄露危机。而这次银行黑客事件,是这场危机首次被明确地、公开地与AI驱动挂上钩。
如果发生在中国,会怎样
这不是假设性的问题。
国内银行同样大量使用贷款中介、助贷平台和外包开发人员。这些“外围系统”的安全等级,是否比韩国更高?新韩银行中国分行2026年6月刚被央行北京分行罚款248.94万元,其中就包括“违反网络安全管理规定”和“违反数据安全管理规定”。
ARTEX是开源工具。它在中国同样可以下载、同样可以填入API密钥、同样可以在22秒内发起一次攻击。工具不区分国界。
韩国总统李在明说的那句话,放在中国同样成立:“AI技术的发展正在让不具备专业技能的人员也能够轻易实施攻击。”
这意味着,金融机构面临的安全威胁,不再只是“有组织的高级黑客团队”。任何一个人,只要会用GitHub,就能发起一次有实际破坏力的攻击。
安全规则需要被重新定义
韩国这次事件之后,监管部门开始讨论一个更根本的问题:网络分离法规是否还有效?
韩国长期以来要求金融机构的核心系统与互联网物理隔离。但这个要求,没有覆盖外围系统。攻击者恰恰是从外围系统进来的。
“隔离”的思路是:把最值钱的东西锁进保险箱,其他地方不设防。但攻击者不需要打开保险箱,他只需要找到连接保险箱的那根线。
韩国金融委员会委员长李亿远呼吁加快构建“以AI防御AI攻击”的安全系统。这是一个方向,但不是全部答案。
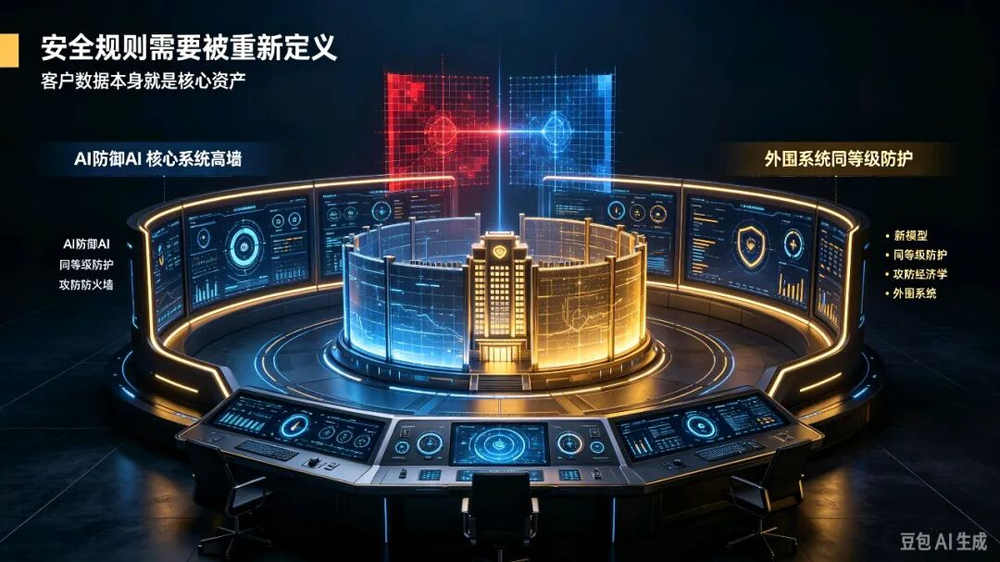
当攻击成本降到0.88美元时,防御成本必须同步降低。如果防御方仍然需要花费数百万构建安全体系,而攻击方只需要一台笔记本电脑,这场博弈的经济学就已经失衡了。
更根本的问题是:金融机构需要重新定义“什么是核心资产”。过去,核心资产是交易系统和资金。现在,客户数据本身就是核心资产。而那些存储数据的外围系统,应该获得与核心系统同等级别的防护。
因为攻击者不会攻最强的墙。他们攻最薄的窗。
当攻破银行的成本被AI压到不足1美元,传统金融安全的“高墙防御”,早已形同虚设。真正的风险从来不是顶级黑客,而是人人可复刻的低成本自动化攻击。
本内容由作者授权发布,观点仅代表作者本人,不代表虎嗅立场。
如对本稿件有异议或投诉,请联系 tougao@huxiu.com。
如对本稿件有异议或投诉,请联系 tougao@huxiu.com。