2026-10-17 13:56

速览
本文来自微信公众号: 斯凯碎碎侃 ,作者:斯凯,原文标题:《热点|员工用AI辅助办公被辞退,法院判了:公司违法,合同继续履行》
2024年7月,北京某保险公司的法务吴女士,在公司领导推荐下,把一份自行整理加工后的公司稽核问题数据表上传到了第三方AI平台,用来辅助做PPT和数据分析。
一个月后,公司突然向她出具《解除劳动合同告知书》,理由是“严重违反规章制度”。
公司的逻辑是:吴女士是法律合规部员工,签过保密协议、参加过信息安全培训,负有高于普通员工的保密义务。第三方AI3平台会收集、留存用户数据用于模型迭代,将公司内部文件上传,存在信息泄露、被第三方窃取的重大风险。
吴女士不认可。她说自己没有泄密的主观故意,上传的数据表已经过整理加工,并非核心保密信息,也没有造成任何实际泄露或损失。更重要的是,公司从未出台过“禁止员工使用第三方AI办公”的制度规定,也从未开展过AI工具合规应用的培训。
她把公司告上了法庭。北京市朝阳区人民法院的一审判决已生效:公司违法解除,撤销解除通知,双方继续履行劳动合同,公司还要补发年终奖差额、绩效工资和工资损失。
这个案子的价值,不在于“员工赢了”这个结果,在于它第一次系统性地划出了AI办公场景下合规使用与违规泄密的法律边界。
法院为什么认定公司违法
主审法官柴旭从三个层面拆解了这个问题。
第一,没有主观故意。公司自己的规章制度里,明确把“主观故意”作为认定违规行为的前提。而吴女士使用AI工具,是“经公司领导推荐”的,目的是“辅助完成本职工作、优化工作成果”。这跟恶意窃取、泄露公司信息,是两回事。
第二,没有明确禁令。公司虽然有保密制度、签了保密协议,但所有规章制度里都没有明确禁止员工使用第三方AI工具辅助办公,也没有针对AI办公场景出台过专项合规规则或操作规范。法官的表述很关键:“公司无权事后单方认定员工行为违反公司规章制度。”
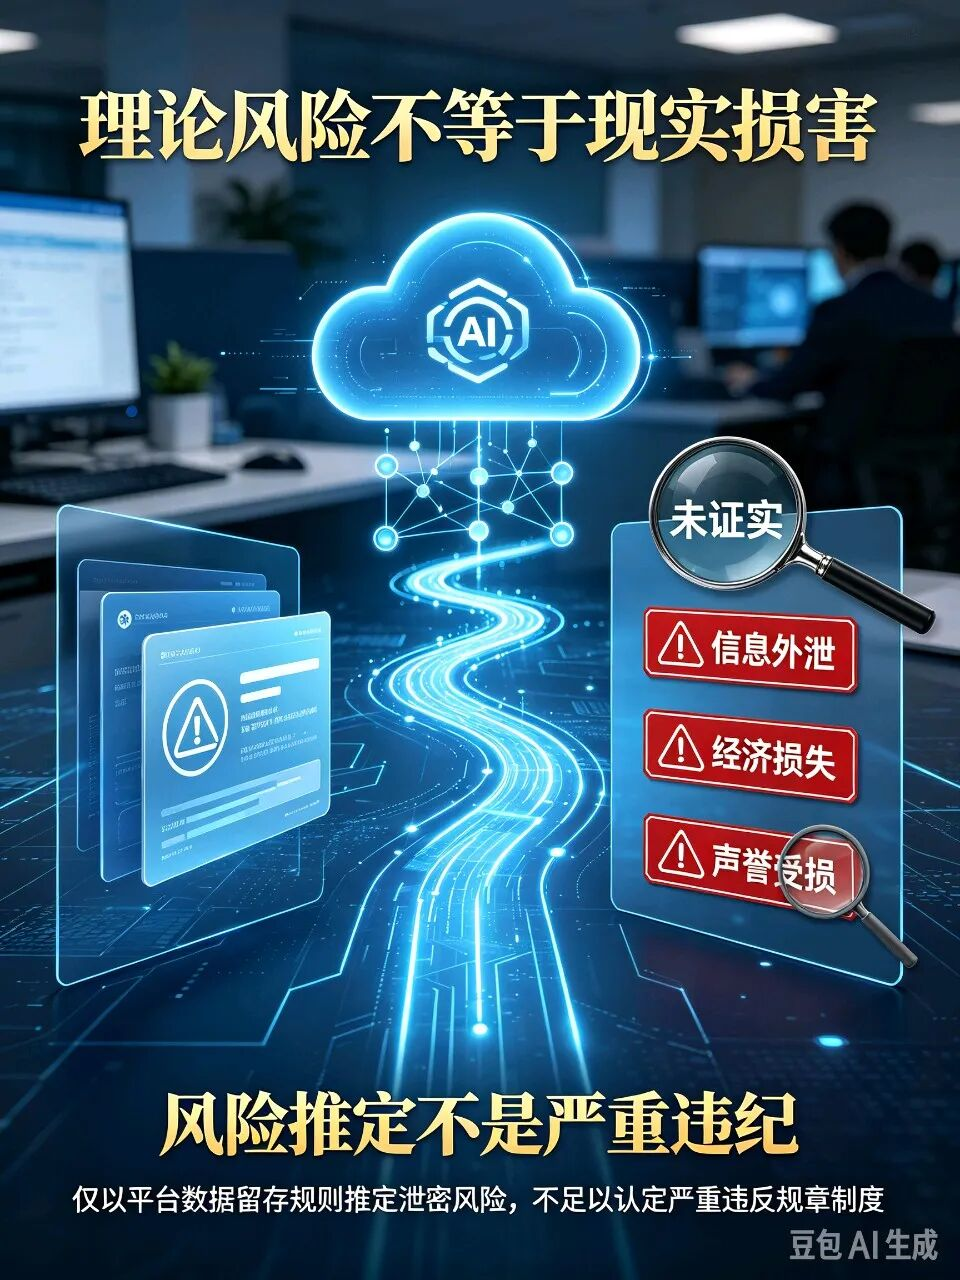
第三,没有实际损害。公司没能举证证明吴女士上传的文件属于“法定或制度界定的核心保密信息”,也无法证实造成了信息外泄、经济损失或声誉受损。法官明确指出:“仅以AI平台存在数据留存的通用规则,推定存在泄密风险,不足以认定员工行为构成‘严重违反规章制度’。”
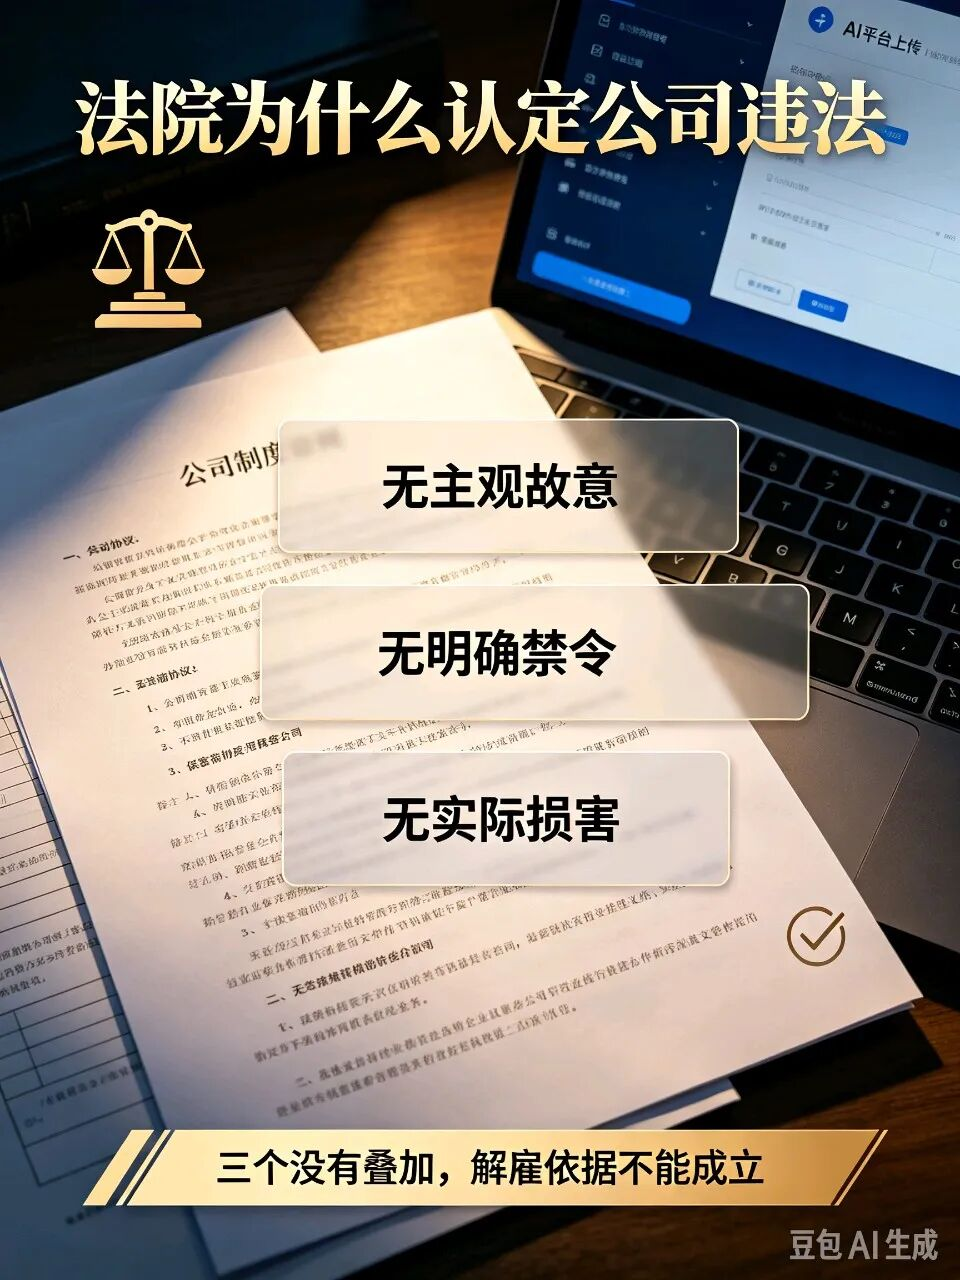
三个“没有”叠在一起,公司的解雇依据就站不住了。
这个判决真正划出的边界
这个案子第一次系统性地划出了AI办公场景下合规使用与违规泄密的法律边界。
边界的一侧,是“理论风险”。公司说AI平台有数据留存规则,上传文件有泄露风险。法官的回应很明确:“理论上的风险”不等于“现实中的损害”。在本案中,法院的立场是:不能因为“理论上可能出事”,就推定员工已经严重违纪。
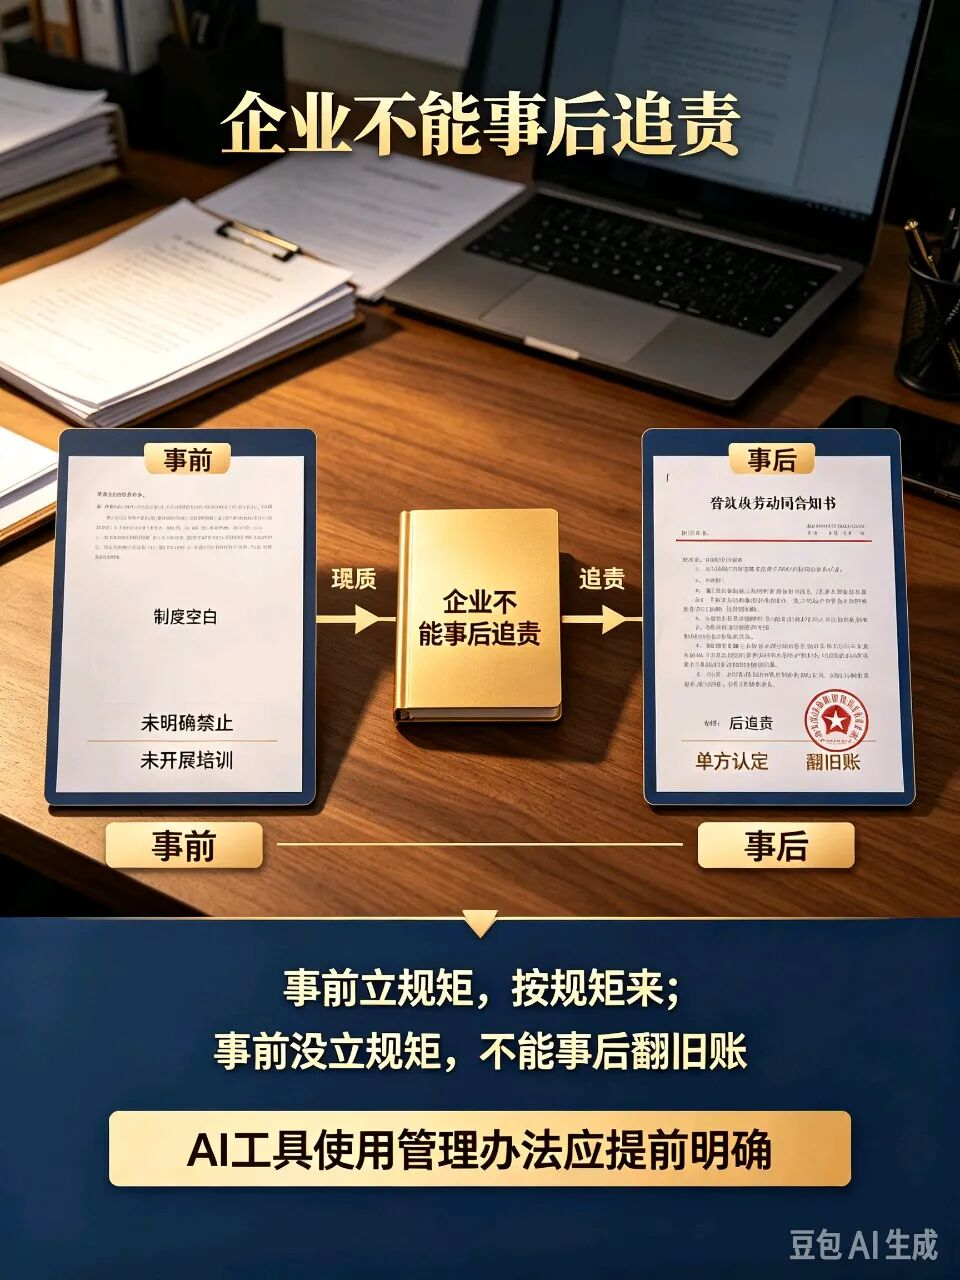
边界的另一侧,是“事后立法”。公司没有事前告知哪些文件可以用AI处理、哪些禁止,也没有做过相关培训。在制度空白的情况下,事后拿“违规使用AI”来追责解雇,于理不合。
换句话说,公司不能一边享受员工用AI提升效率的红利,一边在出事之后拿“你违规了”当借口。你要么事先立规矩,要么就别事后翻脸。
但公司的担心,不是没有道理
需要说清楚的是,法院的判决并没有否定企业保护商业秘密的正当性。
企业的担心是真实的。用AI辅助办公和用传统办公软件有一个本质区别:AI要“喂料”才有产出,而“喂料”的过程就是数据上传的过程。你输入的数据可能被用于模型迭代,这意味着法务随手粘贴的合同条款、财务随手输入的报表数据、研发随手复制的代码片段,都可能变成模型的训练素材。
韩国三星的案例就是这个风险的真实版本。2023年,三星在引入ChatGPT不到20天的时间里,发生了3起数据泄露事件:一名工程师将半导体设备计量数据库的源代码复制到ChatGPT中寻求修复建议;另一名员工将用于检测芯片缺陷的测试代码完整输入ChatGPT请求优化。三星随后全面禁止了生成式AI工具的内部使用。
所以这个判决的完整含义是:企业不能因为“理论风险”就随意解雇员工,但企业有权也有责任把“什么能用AI、什么不能用”写清楚。法院的立场不是“员工随便用AI”,而是“企业不能事后追责”。
对普通职场人意味着什么
这个判例释放了几个清晰的信号。
第一,用AI提升效率,本身不是错。在本案中,法院明确认定:员工在无主观恶意、无实际泄密风险、未造成企业损失的前提下,合理利用第三方AI工具处理常规工作,不属于违反公司规章制度的行为。
第二,但“合理使用”有底线。法官同时提醒员工:应主动了解公司数字化办公及保密制度,严禁将企业核心机密、未公开数据、涉密文件上传至公共第三方AI平台,同时留存办公操作记录,规范履职行为。
第三,企业不能“一刀切禁止”,也不能“事后追责”。法官在判决中给出了具体建议:企业应细化涉密信息清单,明确禁止上传AI平台的核心数据范围;制定AI工具使用管理办法,划定合规使用边界;常态化开展数字办公合规培训,从源头规避劳动争议与信息安全风险。
这个案子的真正意义,是把“AI办公合规”从“谁说了算”变成了“规则说了算”。在此之前,用不用AI、能不能用AI、用了之后算不算违规,基本靠企业单方面认定。员工要么不用,要么用了就提心吊胆。
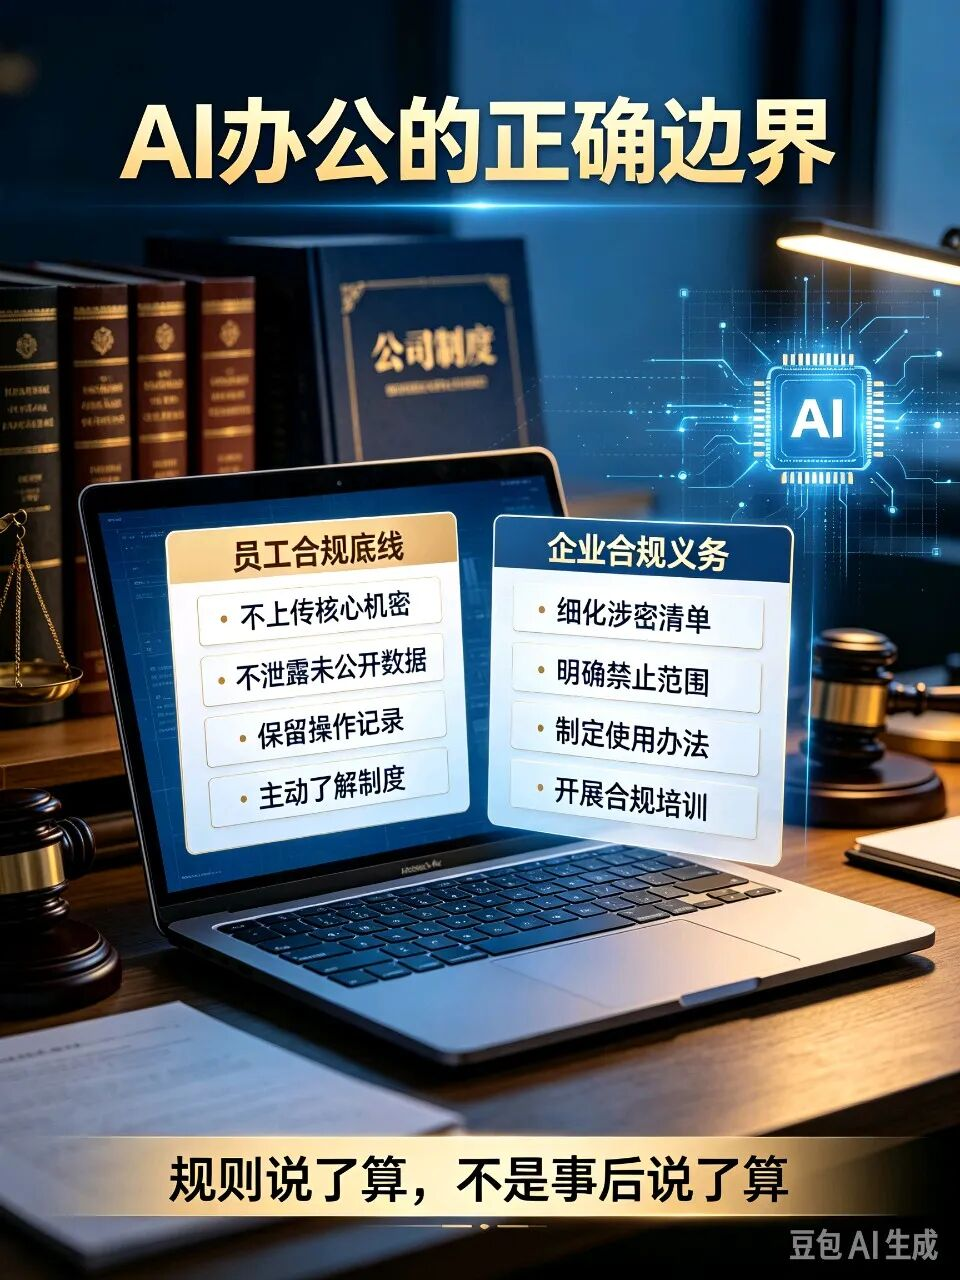
现在,法律给出了一个框架:事前立规矩的,按规矩来;事前没立规矩的,不能事后翻旧账。这对员工是保护,对企业也是提醒——如果你真的在意数据安全,那就把规则写清楚,而不是等出了事再找人背锅。
公司不能一边享受员工用AI提升效率的红利,一边在出事之后拿“你违规了”当借口。
“理论上的风险”不等于“现实中的损害”。
事前立规矩的,按规矩来;事前没立规矩的,不能事后翻旧账。
AI办公已经成为职场刚需,但绝大多数公司制度空白、追责随意。你所在的公司,是否明确规定了AI工具的使用禁区?
本内容由作者授权发布,观点仅代表作者本人,不代表虎嗅立场。
如对本稿件有异议或投诉,请联系 tougao@huxiu.com。
如对本稿件有异议或投诉,请联系 tougao@huxiu.com。