2026-10-30 10:27

速览
本文来自微信公众号: 深潮 TechFlow ,作者:值得关注的,原文标题:《币圈惊魂夜:币安被盗 58 亿美元,复盘加密史上最大黑客攻击》
北京时间10月30日凌晨4点20分59秒,一笔看似平常的以太坊交易完成上链。这笔交易向币安标记为「Binance 14」的热钱包提交了50条EIP-7702授权。3分24秒后,这个钱包里的167,464枚ETH、16.15亿枚USDT,以及UNI、LINK、AAVE、PEPE等63种代币,在一笔交易中被全部扫走。
这是加密货币历史上金额最大的交易所盗窃事件。链上数据显示,仅以太坊上的流出就超过33亿美元,跨链统计则达到55亿至62亿美元。作为对比,2025年2月Bybit冷钱包被盗15亿美元,已经是此前的行业纪录。
恐慌在几分钟内传导至二级市场。
比特币迅速跌破78500美元,以太坊失守2250美元,BNB盘中一度暴跌9%,全网合约市场在一小时内爆仓6.29亿美元,其中6.07亿美元是多头头寸。
币安随后紧急暂停了多网络提现及Binance Alpha交易,反复声明用户资金完全安全,币安创始人赵长鹏(CZ)在X上直言“看起来确实被黑了”,同时引用DefiLlama创始人0xngmi的估算称,实际净损失“可能比10亿美元略高一些,但会全额覆盖”。
这并不只是币安的战斗,整个加密行业都动了起来。
Tether在事发约40分钟后冻结超15.67亿枚USDT,Circle冻结超8亿美元USDC,Ripple冻结约2亿美元RLUSD,World Liberty Financial冻结2700万美元USD1,Paxos冻结约1906枚PAXG。
币安官方最新公布,已核实的冻结总额为30亿美元,并表示该数字可能继续增加。
潜伏48小时与一张夺命授权单
这不是一次临时起意的突袭。
Cobo联合创始人、加密OG神鱼在事件发生数小时后发布了链上复盘视频。顺着链上痕迹倒推,攻击者的准备工作至少在事发前两天就已经启动。
10月28日下午起,攻击者分三次从混币协议Tornado Cash中提取小额资金,充当后续部署合约与演练的手续费。10月29日晚间至30日凌晨,攻击者利用测试钱包把整套攻击流程完整演练了两遍。最后一次测试收工时,距离4点20分正式动手只剩三个半小时。
真正完成致命一击的武器,是以太坊在去年Pectra升级中刚刚引入的新特性:EIP-7702。
在传统以太坊架构里,普通外部账户(EOA,即平时用私钥控制的钱包)和智能合约账户是泾渭分明的两套体系。EIP-7702打破了这堵墙,允许普通钱包通过签发一张特殊授权,把自己的账户控制权临时委托给一段智能合约代码。只要不主动撤销,这段程序就能代表钱包主人执行批量转账等任何操作。
神鱼在复盘中拆解了这段攻击合约的逻辑:“攻击者的程序只认一个主人,只做一件事:转钱。”
凌晨4点20分59秒那笔命中序列号的交易,就是让“Binance 14”热钱包签下了这张卖身契。一旦生效,黑客甚至不需要每次都动用币安的私钥,直接调用合约就能把钱包里的64种代币洗劫一空。
到了4点41分,更惊悚的一幕发生了。攻击者借用“Binance 14”热钱包的合法身份发号施令,直接调度了一个听命于该热钱包的USDC合约钱包,一把转出8.23亿枚USDC。截至早上6点40分,攻击者像进出自家后院一样,先后四次折返“Binance 14”热钱包扫货,连转入该地址的零星资金都不放过。链上分析师Ai姨监测到,黑客甚至顺手将热钱包里的7.77万亿枚PEPE全部在链上抛售换成了ETH。
为什么全球安防等级最高的交易所热钱包,会用自己的私钥签出50张连续序号的EIP-7702恶意授权?
“从链上看,问题出在签名一环,没看到合约漏洞。”神鱼在视频中给出了技术诊断。
更为蹊跷的是,早上6点55分,币安安全团队自己也动用了“Binance 14”的这把私钥签名,把钱包里残余的零碎代币转回自家安全钱包。直到事发两个多小时后,神鱼还在X平台发文预警:钥匙明明还在币安自己手里,但那张致命的EIP-7702委托授权却迟迟没有撤销,当时还有一笔约2961枚ETH的充值因为Gas费偏低卡在路上,一旦到账随时面临被黑客程序再次扫走的风险。
这意味着,黑客大概率并非直接窃取了明文私钥文件,更可能是在币安内部的自动签名系统、权限校验或运维指令管道中撕开了一个口子,诱导签名机签下了那笔不该签的Type-4交易。
每一天都是零日
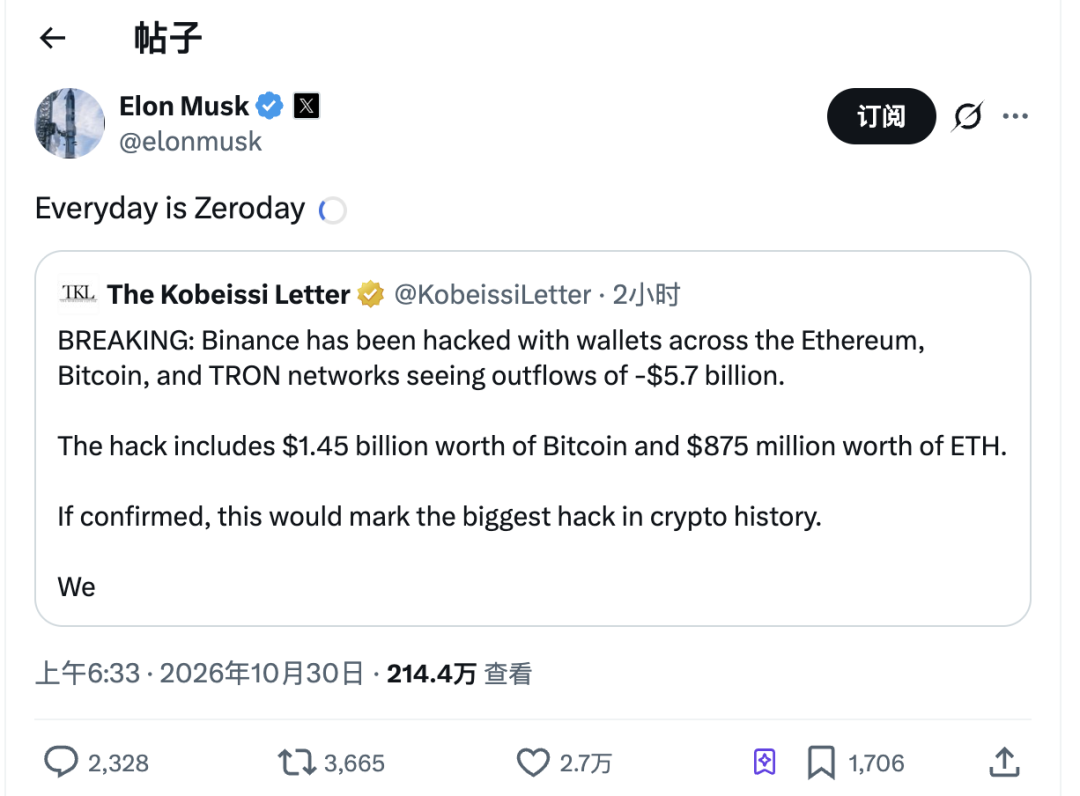
币安事件发生后数小时,马斯克在X平台发帖称「Everyday is Zeroday」,暗示AI已将加密行业推入一个攻防永远不对等的时代。
Blockaid联合创始人兼CEO Ido Ben-Natan的判断更为具体:此次攻击与2025年2月Bybit被盗14.6亿美元事件「非常相似」,链上准备手法与朝鲜黑客的已知行动特征高度吻合。
这并非空穴来风。
Immunefi CEO Mitchell Amador今年多次公开警告,AI已经把攻防天平彻底推向攻击者一侧,防御方至少需要三到四年才有可能追平差距。
在过去的安全攻防战里,零日漏洞(Zero-day,即尚未被发现和修补的致命漏洞)是极少数顶级黑客耗时数月人工挖掘的稀缺军火。但在AI大模型算力狂飙的2026年,攻防天平已经彻底倾覆。AI不仅能24小时不间断地扫描全球开源协议与智能合约代码、批量生产零日漏洞,还能结合深伪技术(Deepfake)与自动化渗透脚本,针对交易所运维人员与内部签名管道发起精准到毫秒级的社工与供应链攻击。
2026年尚未走完,全网已有超过230个加密协议遭到攻击。
据ValueTheMarkets统计,仅2026年上半年,朝鲜关联黑客组织就窃取了6.43亿美元加密资产,占同期全球加密货币被盗总额的66%,从Bybit到币安,攻击规模在八个月里翻了数倍。
哪怕是安防预算最充沛的行业巨头,面对“AI寻找盲区+国家级黑客定点爆破”的组合拳,也随时可能因为一次代码升级或一个签名校验盲点而满盘皆输。
行业已经开始军备竞赛。据DLNews报道,多家头部交易所和安全公司正争相获取Anthropic最新的Claude Mythos模型接入权限,试图用最前沿的AI加固防线。Cyvers CEO Deddy Lavid称,加密行业是「第一个真正感受到AI冲击的市场」。
但现实是残酷的:攻击者只需找到一个漏洞,而防御者必须守住所有漏洞。当国家级黑客组织配上AI工具,这道数学题对所有中心化平台都不友好。
本内容来源于网络 原文链接,观点仅代表作者本人,不代表虎嗅立场。
如涉及版权问题请联系 hezuo@huxiu.com,我们将及时核实并处理。
如涉及版权问题请联系 hezuo@huxiu.com,我们将及时核实并处理。
频道: 金融财经